 首页 / 关于我们 / 新闻动态

微信公众号
微信公众号
远程办公、移动办公、外包接入、分支互联……企业的访问边界早已不限于办公室。传统的 VPN 虽然能“连回内网”,但最大的问题是:只要连上,内网基本畅通无阻。一旦某台终端中招,攻击者就能以内网为跳板自由移动。
零信任(Zero Trust)的理念则是“默认不信任,始终验证”。它正在被越来越多的企业当作远程办公时代的智能安全门卫。
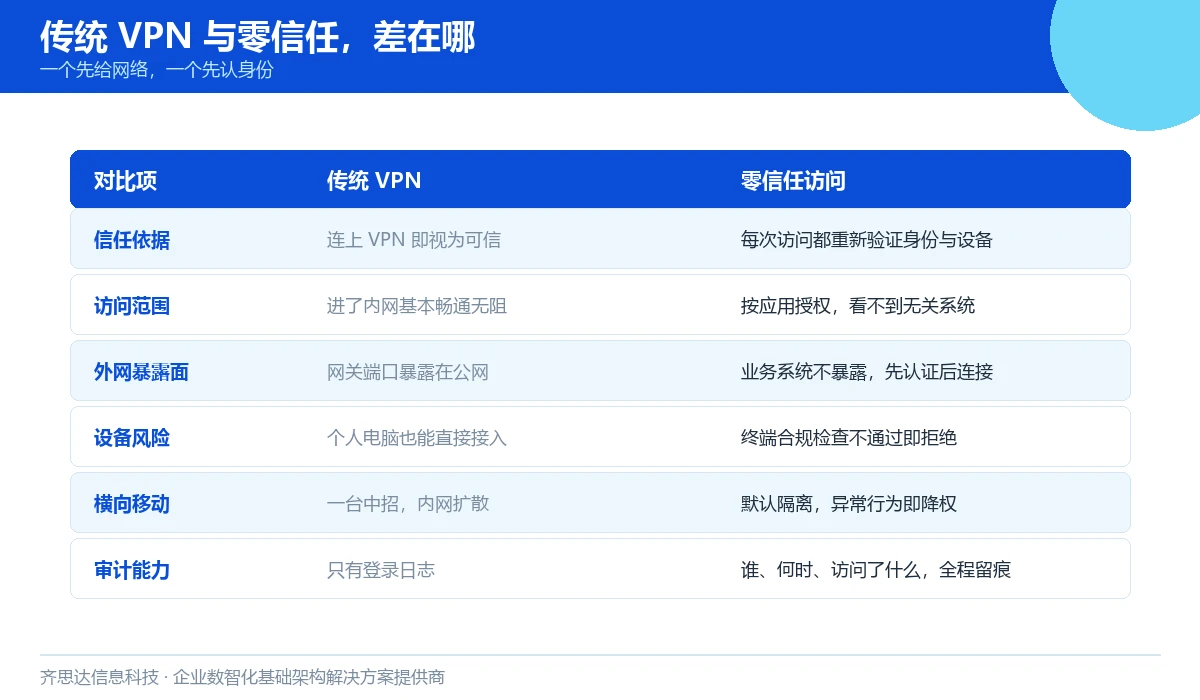
从信任方式看,VPN 是“连上即可信”,零信任是“每次访问都重新验证”。从访问范围看,VPN 把人放进内网,零信任只开放单个应用,看不到无关系统。从审计能力看,VPN 只有登录日志,零信任能记录“谁、在什么设备上、何时、访问了什么数据”。
对制造业、医药、电商等有核心数据的企业来说,这种差别直接影响一次安全事件的损失量级。
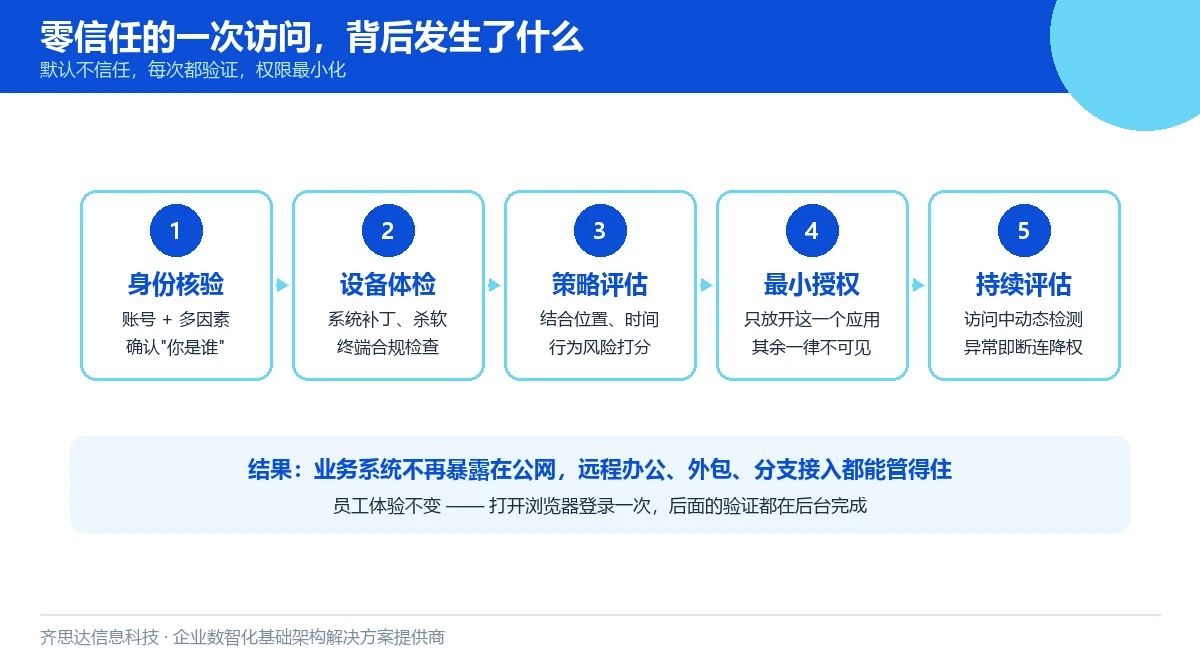
零信任不是简单的二次验证,而是一套动态评估流程:
身份核验:账号 + 多因素认证,确认“你是谁”。
设备体检:检查系统补丁、杀毒软件、外设合规状态。
策略评估:结合访问位置、时间、行为风险打分。
最小授权:只放开这一个应用,其余一律不可见。
持续评估:访问过程中动态检测,异常即断连降权。
对员工来说,体验并没有变复杂:打开浏览器登录一次,后面的验证都在后台完成。对安全团队来说,业务系统不再暴露在公网,访问路径清晰可控。
齐思达在边界安全、终端安全、数据安全领域有丰富的项目经验。零信任不是推翻现有网络,而是分阶段接入:先做身份与终端合规改造,再把核心应用纳入零信任网关,最后打通日志审计与行为分析。
我们建议企业从远程办公、外包接入、分支访问等高风险场景优先切入,逐步扩展到全公司。这样投入可控、风险可见、员工体验平滑。
远程办公已经是常态,再用“一把 VPN 钥匙开整扇门”的思路,风险只会越来越高。零信任不是概念,而是可以一步步落地的工程。齐思达愿帮助企业把“智能安全门卫”真正装到每一次访问的入口。
作者简介:齐思达信息科技,专注企业数智化基础架构,服务覆盖信息安全、智慧园区、云计算、IT 基础架构四大领域。
服务热线:0757-23819339

公众号

服务号

视频号
弱电安全部:邹修洪 18923268623
业务总负责:曹召军 18928600363
官方固话:0757-23819339
联系地址:广东省佛山市顺德区北滘镇人昌路5号天玑国际大厦708单元
公众号
抖音号
视频号
Copyright © 广东齐思达信息科技有限公司 版权所有 备案号:粤ICP备11051152号
技术支持: 万迪网络